Waspada! Celah Keamanan PHP 2026: Versi PHP yang Rentan Diretas, Ancaman CVE, dan Cara Mengamankan Website
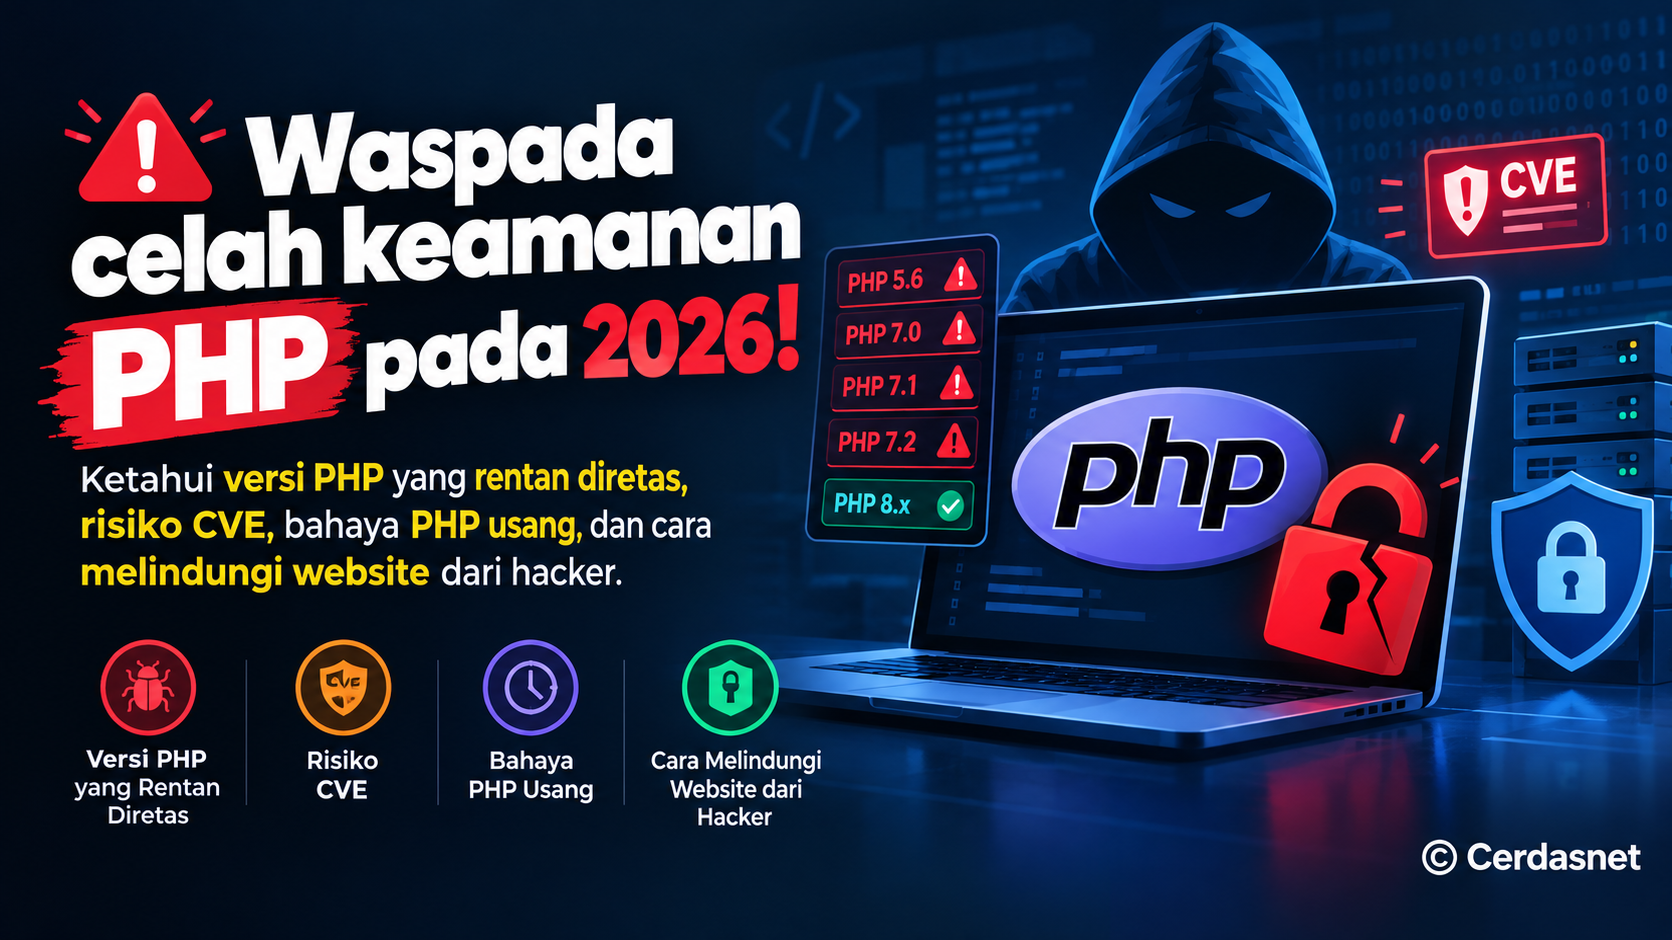
Waspada celah keamanan PHP pada 2026! Ketahui versi PHP yang rentan diretas, risiko CVE, bahaya PHP usang, dan cara melindungi website dari hacker.
Waspada! Celah Keamanan PHP 2026: Versi PHP yang Rentan Diretas dan Ancaman CVE Terbaru
Keamanan website berbasis PHP kembali menjadi perhatian penting pada tahun 2026. Sejumlah versi PHP lama sudah tidak mendapatkan pembaruan keamanan resmi, sehingga berpotensi menjadi sasaran serangan siber apabila masih digunakan pada server produksi.
Ancaman keamanan PHP tidak hanya berasal dari kelemahan bahasa pemrograman itu sendiri, tetapi juga dari konfigurasi server, ekstensi PHP, framework, serta aplikasi yang menggunakan komponen rentan.
Administrator server dan pemilik website disarankan untuk memeriksa versi PHP yang digunakan serta memastikan seluruh pembaruan keamanan telah diterapkan.
Mengapa Keamanan PHP Penting pada Tahun 2026?
PHP merupakan salah satu bahasa pemrograman server-side yang banyak digunakan untuk membangun website dan aplikasi web.
Berbagai platform populer seperti WordPress, Laravel, Drupal, Joomla, dan sistem manajemen konten lainnya menggunakan PHP sebagai bagian dari teknologi utama.
Karena penggunaannya sangat luas, kelemahan keamanan pada PHP maupun aplikasi berbasis PHP dapat berdampak pada banyak website.
Penyerang dapat memanfaatkan celah keamanan tertentu untuk mencuri informasi, mengakses data tanpa izin, mengganggu layanan, atau bahkan menjalankan kode berbahaya apabila kondisi eksploitasi terpenuhi.
Daftar Versi PHP yang Rentan pada 2026
Salah satu faktor risiko terbesar adalah penggunaan versi PHP yang sudah mencapai masa akhir dukungan atau End of Life (EOL).
Versi PHP yang sudah EOL tidak lagi mendapatkan pembaruan keamanan rutin dari proyek PHP resmi.
1. PHP 5.x: Sangat Usang dan Berisiko Tinggi
PHP 5 merupakan generasi lama yang sudah tidak mendapatkan dukungan keamanan resmi selama bertahun-tahun.
Penggunaan PHP 5 pada server yang terhubung ke internet sangat tidak disarankan karena berbagai kelemahan historis mungkin masih ditemukan pada instalasi yang belum diperbaiki.
Website yang masih menggunakan PHP 5 sebaiknya segera dimigrasikan ke versi PHP yang masih didukung.
2. PHP 7.0 hingga PHP 7.3
PHP 7.0, PHP 7.1, PHP 7.2, dan PHP 7.3 juga telah melewati masa dukungan keamanan resmi.
Penggunaan versi tersebut meningkatkan risiko keamanan karena tidak ada jaminan perbaikan untuk kerentanan baru dari proyek PHP upstream.
Administrator yang masih menjalankan PHP 7.x perlu merencanakan migrasi aplikasi serta memeriksa kompatibilitas kode sebelum melakukan peningkatan versi.
3. PHP 7.4: Masih Digunakan, tetapi Sudah EOL
PHP 7.4 merupakan salah satu versi yang pernah banyak digunakan pada layanan web hosting.
Namun, dukungan keamanan resmi PHP 7.4 telah berakhir pada November 2022.
Server yang masih menggunakan PHP 7.4 pada tahun 2026 perlu mendapatkan perhatian khusus.
Meskipun aplikasi masih berjalan normal, penggunaan runtime yang tidak didukung dapat meningkatkan risiko eksploitasi kerentanan yang belum diperbaiki.
4. PHP 8.0: Dukungan Keamanan Telah Berakhir
PHP 8.0 membawa berbagai perubahan penting dibandingkan generasi sebelumnya.
Namun, dukungan keamanan resmi PHP 8.0 telah berakhir pada November 2023.
Pengguna PHP 8.0 sebaiknya meningkatkan sistem ke cabang PHP yang masih menerima pembaruan keamanan.
5. PHP 8.1: Tidak Lagi Mendapatkan Dukungan Resmi
PHP 8.1 mencapai akhir masa dukungan keamanan resmi pada 31 Desember 2025.
Artinya, pada tahun 2026, PHP 8.1 sudah termasuk versi yang tidak lagi didukung oleh proyek PHP upstream.
Administrator server yang masih menggunakan PHP 8.1 disarankan melakukan upgrade untuk mengurangi risiko keamanan.
6. PHP 8.2 dan Versi yang Lebih Baru
PHP 8.2 masih berada dalam periode dukungan keamanan pada sebagian besar tahun 2026, dengan jadwal akhir dukungan pada 31 Desember 2026.
Sementara itu, PHP 8.3 dan PHP 8.4 memiliki masa dukungan yang lebih panjang.
Versi yang masih didukung tetap dapat memiliki kerentanan keamanan. Oleh karena itu, penggunaan versi terbaru dalam cabang yang didukung tetap menjadi langkah penting.
Apa Itu CVE dalam Keamanan PHP?
CVE (Common Vulnerabilities and Exposures) merupakan sistem identifikasi publik untuk kerentanan keamanan yang telah dicatat dan diberi nomor unik.
Setiap kerentanan dapat memperoleh identitas seperti CVE-2026-XXXXX, dengan angka terakhir menunjukkan nomor identifikasi kerentanan.
Penting untuk diketahui bahwa CVE-2026-XXXXX pada contoh tersebut bukan nomor CVE nyata, melainkan ilustrasi format penamaan.
Tidak semua CVE yang berhubungan dengan aplikasi PHP merupakan kerentanan pada PHP itu sendiri.
Sebagian kerentanan berasal dari framework, plugin, pustaka pihak ketiga, atau konfigurasi aplikasi.
Cara Memeriksa CVE PHP Tahun 2026
Informasi kerentanan PHP dapat diperiksa melalui beberapa sumber keamanan resmi dan basis data kerentanan publik.
- PHP.net - Informasi rilis dan pembaruan PHP resmi.
- CVE.org - Basis data identifikasi CVE.
- National Vulnerability Database - Informasi kerentanan dan tingkat keparahan.
- CISA Known Exploited Vulnerabilities - Katalog kerentanan yang diketahui telah dieksploitasi.
Sebelum menyimpulkan bahwa sebuah versi PHP terdampak CVE tertentu, administrator perlu memeriksa versi yang terpengaruh, kondisi eksploitasi, dan status patch.
Contoh Celah Keamanan PHP yang Pernah Ditemukan
Sejumlah kerentanan historis menunjukkan bahwa konfigurasi PHP dan komponen pendukung dapat menjadi titik lemah keamanan server.
CVE-2024-4577: Remote Code Execution pada PHP di Windows
Salah satu contoh kerentanan penting adalah CVE-2024-4577, yang diumumkan pada tahun 2024.
Kerentanan ini berkaitan dengan mekanisme penanganan argumen PHP CGI pada lingkungan Windows tertentu.
Dalam kondisi yang rentan, penyerang dapat melewati perlindungan tertentu dan berpotensi menjalankan kode dari jarak jauh.
Kerentanan tersebut menjadi pengingat bahwa keamanan PHP tidak hanya dipengaruhi nomor versi, tetapi juga sistem operasi dan cara PHP dikonfigurasi.
CVE-2019-11043: Kerentanan PHP-FPM
CVE-2019-11043 merupakan contoh kerentanan historis yang berkaitan dengan PHP-FPM dan konfigurasi Nginx tertentu.
Dalam konfigurasi yang terdampak, kerentanan ini dapat memungkinkan eksekusi kode dari jarak jauh.
Kasus tersebut menunjukkan pentingnya memperbarui PHP dan memeriksa konfigurasi web server secara bersamaan.
Apakah CVE Lama Masih Berbahaya pada 2026?
Ya. Kerentanan lama masih dapat menjadi ancaman apabila sistem menggunakan perangkat lunak rentan yang belum mendapatkan patch.
Namun, keberadaan sebuah CVE tidak otomatis berarti seluruh instalasi PHP dapat dieksploitasi.
Risiko aktual bergantung pada versi perangkat lunak, konfigurasi, lingkungan server, serta ketersediaan perbaikan keamanan.
Jenis Serangan yang Mengancam Website PHP
Selain kerentanan pada PHP, website juga dapat mengalami serangan akibat kelemahan dalam kode aplikasi.
1. SQL Injection
SQL Injection terjadi ketika aplikasi tidak menangani input pengguna dengan aman sebelum digunakan dalam query database.
Serangan ini dapat menyebabkan akses data tanpa izin, perubahan informasi, atau kebocoran database.
Penggunaan prepared statements dan validasi input merupakan langkah penting untuk mengurangi risiko SQL Injection.
2. Remote Code Execution (RCE)
Remote Code Execution merupakan jenis kerentanan yang memungkinkan penyerang menjalankan kode pada sistem target dalam kondisi tertentu.
Dampaknya dapat sangat serius apabila proses aplikasi memiliki hak akses yang luas.
3. Local File Inclusion (LFI)
Local File Inclusion dapat terjadi ketika aplikasi menggunakan input pengguna secara tidak aman untuk menentukan file yang akan dimuat oleh server.
Dalam kondisi tertentu, kelemahan ini dapat menyebabkan akses terhadap file sensitif.
4. Remote File Inclusion (RFI)
Remote File Inclusion merupakan kelemahan yang dapat muncul apabila aplikasi mengizinkan sumber file eksternal dimuat tanpa pembatasan memadai.
Pengembang perlu menghindari penggunaan input tidak tepercaya secara langsung pada operasi pemuatan file.
5. Cross-Site Scripting (XSS)
Cross-Site Scripting terjadi ketika aplikasi menampilkan konten tidak tepercaya tanpa pengamanan output yang sesuai.
Serangan ini dapat digunakan untuk menjalankan JavaScript berbahaya pada browser korban.
6. File Upload Vulnerability
Fitur upload file yang tidak dilindungi dengan benar juga dapat menjadi celah keamanan.
Administrator perlu membatasi jenis file, memvalidasi konten, mengatur lokasi penyimpanan, dan mencegah eksekusi file yang diunggah pengguna.
PHP Bukan Satu-satunya Komponen yang Rentan
Website modern biasanya menggunakan berbagai perangkat lunak yang saling terhubung.
Karena itu, pembaruan PHP saja belum tentu cukup untuk memastikan keamanan website.
WordPress dan Plugin
WordPress merupakan platform pengelolaan konten yang banyak digunakan di internet.
Risiko keamanan dapat muncul dari plugin atau tema yang memiliki kerentanan dan belum diperbarui.
Framework Laravel
Laravel merupakan framework PHP populer untuk pengembangan aplikasi web modern.
Pengembang perlu memastikan Laravel dan seluruh dependensi Composer menggunakan versi yang mendapatkan pembaruan keamanan.
Apache dan Nginx
Apache dan Nginx merupakan web server yang umum digunakan bersama PHP.
Kerentanan maupun kesalahan konfigurasi pada web server dapat memengaruhi keamanan aplikasi secara keseluruhan.
Database MySQL dan MariaDB
Database menyimpan informasi penting seperti data pengguna, transaksi, dan konfigurasi aplikasi.
Pembaruan keamanan database, pembatasan hak akses, dan perlindungan koneksi harus menjadi bagian dari strategi keamanan server.
Cara Mengecek Versi PHP pada Server
Administrator dapat mengetahui versi PHP yang terpasang melalui terminal server.
php -vPerintah tersebut akan menampilkan versi PHP CLI yang sedang digunakan.
Perlu diperhatikan bahwa versi PHP pada terminal dapat berbeda dari versi PHP yang digunakan oleh web server.
Untuk melihat modul PHP yang tersedia, gunakan:
php -mSementara itu, pada aplikasi berbasis Composer, administrator dapat memeriksa dependensi yang memiliki laporan keamanan.
composer auditPerintah Composer Audit membantu mendeteksi paket dependensi yang memiliki advisory keamanan yang telah diketahui.
Cara Mengamankan Website PHP dari Serangan Hacker
Perlindungan website membutuhkan kombinasi pembaruan perangkat lunak, konfigurasi yang tepat, dan pemantauan keamanan.
1. Gunakan PHP yang Masih Didukung
Hindari penggunaan PHP 5, PHP 7, PHP 8.0, dan PHP 8.1 pada lingkungan produksi apabila tidak tersedia dukungan keamanan khusus dari penyedia sistem.
2. Terapkan Pembaruan Keamanan
Pastikan sistem operasi, PHP, web server, database, framework, dan seluruh dependensi diperbarui secara berkala.
3. Nonaktifkan Tampilan Error di Produksi
Pesan kesalahan PHP yang ditampilkan secara terbuka berpotensi membocorkan informasi teknis aplikasi.
Pada server produksi, pengaturan berikut dapat membantu mencegah informasi kesalahan ditampilkan kepada pengunjung.
display_errors = Off
log_errors = On
expose_php = Off
Pengaturan tersebut merupakan langkah hardening tambahan dan bukan pengganti pembaruan keamanan.
4. Gunakan HTTPS
HTTPS membantu melindungi komunikasi antara browser pengguna dan server website.
Sertifikat TLS yang valid harus digunakan untuk mengurangi risiko penyadapan data selama transmisi.
5. Batasi Hak Akses File
File aplikasi dan direktori server harus menggunakan hak akses sesuai kebutuhan.
Hindari memberikan izin tulis atau eksekusi secara berlebihan kepada pengguna maupun proses aplikasi.
6. Gunakan Web Application Firewall
Web Application Firewall atau WAF dapat membantu mendeteksi dan memblokir sebagian pola serangan terhadap aplikasi web.
Namun, WAF bukan pengganti perbaikan kode aplikasi atau patch keamanan.
7. Lakukan Backup Secara Berkala
Backup merupakan bagian penting dari strategi pemulihan insiden keamanan.
Simpan cadangan data di lokasi terpisah dan lakukan pengujian pemulihan secara berkala.
Apakah PHP Versi Terbaru Pasti Aman?
Tidak ada perangkat lunak yang dapat dijamin sepenuhnya bebas dari kerentanan.
Menggunakan PHP versi terbaru yang masih didukung merupakan langkah penting, tetapi keamanan website juga bergantung pada kualitas kode aplikasi dan konfigurasi server.
Aplikasi yang menggunakan PHP versi baru masih dapat mengalami SQL Injection, XSS, kelemahan autentikasi, atau masalah keamanan lainnya apabila tidak dikembangkan dengan praktik yang aman.
Kesimpulan: Pengguna PHP Lama Harus Waspada pada 2026
Kerentanan keamanan PHP menjadi perhatian penting bagi administrator server dan pemilik website pada 2026.
Versi PHP yang sudah melewati masa dukungan resmi memiliki risiko lebih besar karena tidak lagi menerima perbaikan keamanan rutin dari proyek PHP.
PHP 5.x, PHP 7.x, PHP 8.0, dan PHP 8.1 termasuk generasi yang sudah mencapai akhir dukungan keamanan upstream.
Meski demikian, status EOL tidak berarti seluruh instalasi versi tersebut otomatis dapat diretas.
Risiko harus dinilai berdasarkan kerentanan yang relevan, konfigurasi sistem, serta patch yang tersedia.
Untuk menjaga keamanan, administrator disarankan menggunakan PHP yang masih didukung, memperbarui dependensi aplikasi, memeriksa informasi CVE, dan melakukan audit keamanan secara berkala.
Informasi resmi mengenai masa dukungan PHP dapat diperiksa melalui: PHP Supported Versions .