Tren Cyber Security 2026: Zero Trust, Serangan SSH dan RDP, serta Anti-DDoS MikroTik Semakin Penting
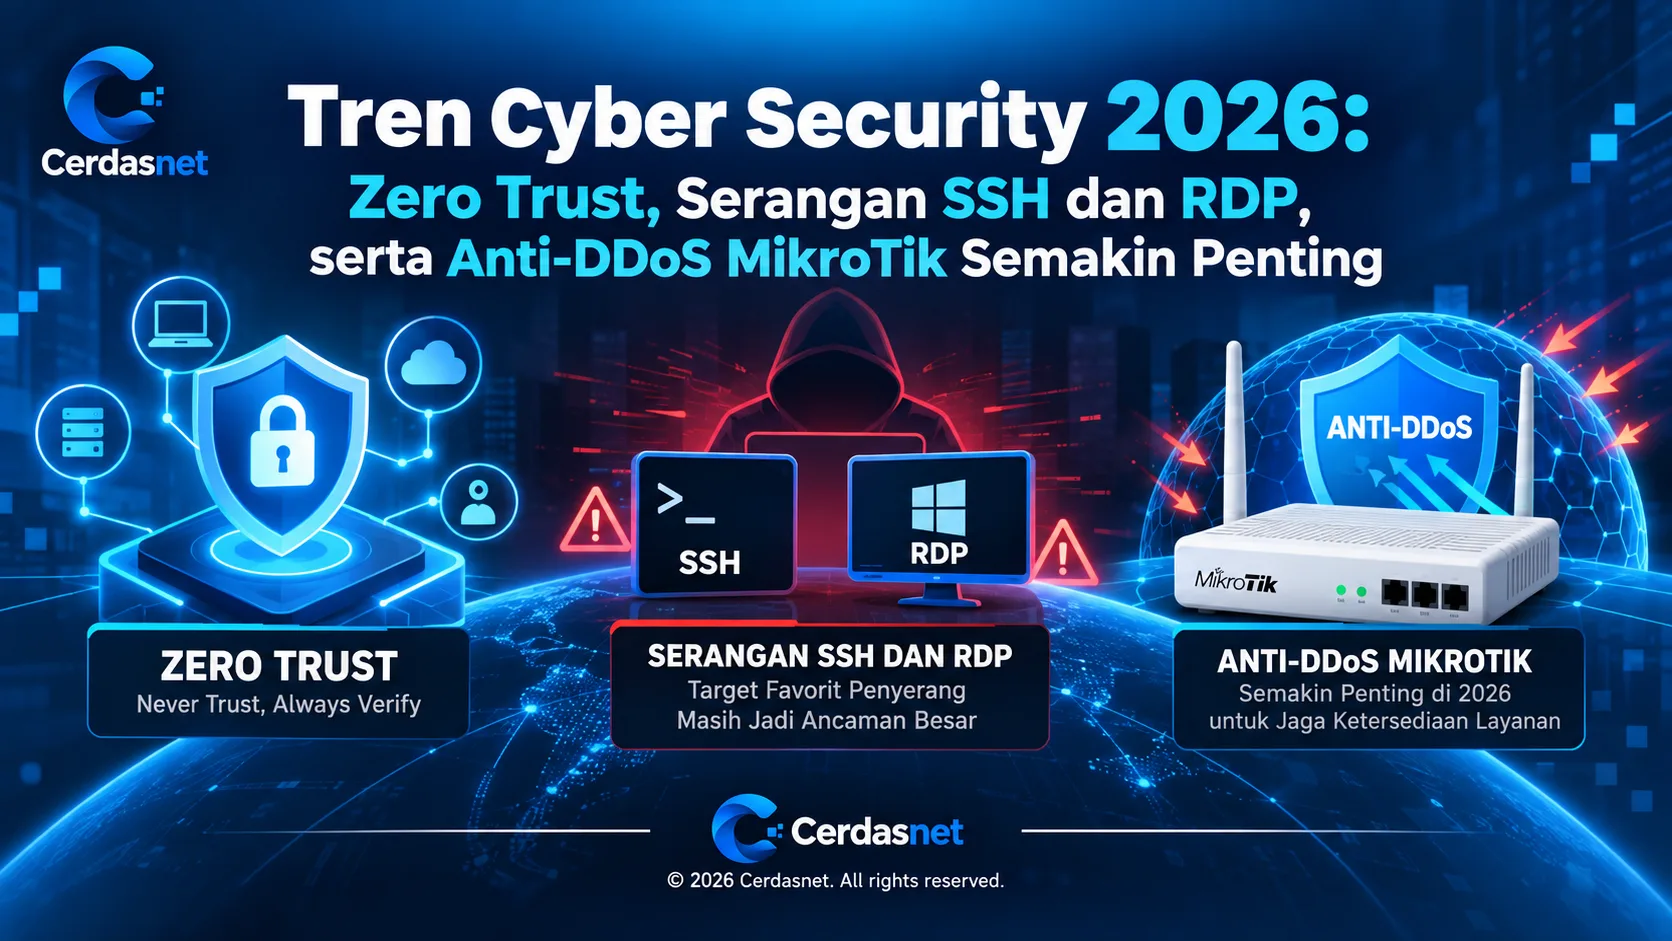
Ancaman cyber security 2026 meningkat. Simak keamanan Zero Trust, perlindungan SSH dan RDP, mitigasi DDoS MikroTik, serta keamanan jaringan RT/RW Net.
Tren Cyber Security 2026: Zero Trust, Serangan SSH dan RDP, serta Anti-DDoS MikroTik Semakin Penting
Keamanan siber atau Cyber Security menjadi salah satu perhatian utama dalam pengelolaan infrastruktur digital pada tahun 2026. Meningkatnya ketergantungan terhadap internet, layanan cloud, VPS, dan sistem jaringan membuat perlindungan akses server semakin penting.
Salah satu ancaman yang terus dihadapi administrator jaringan adalah aktivitas pemindaian otomatis terhadap layanan yang terbuka ke internet.
Port layanan seperti SSH dan Remote Desktop Protocol (RDP) sering menjadi sasaran percobaan login otomatis, serangan brute force, maupun upaya eksploitasi kerentanan perangkat lunak.
Di sisi lain, perkembangan pendekatan Zero Trust Security menawarkan model keamanan yang tidak memberikan kepercayaan otomatis hanya berdasarkan lokasi jaringan.
Teknologi VPN modern, autentikasi multifaktor, dan pengelolaan akses berbasis identitas memungkinkan administrator menerapkan sebagian prinsip Zero Trust dengan konfigurasi yang semakin praktis.
Sementara itu, perlindungan terhadap serangan Distributed Denial of Service (DDoS) juga semakin relevan bagi penyedia layanan internet, operator VPS, game hosting, hingga pengelola jaringan RT/RW Net.
Ancaman Cyber Security pada 2026 Semakin Kompleks
Perkembangan teknologi digital memberikan banyak manfaat bagi masyarakat dan bisnis.
Namun, peningkatan jumlah perangkat yang terhubung ke internet juga memperluas potensi permukaan serangan.
Server yang menyediakan layanan publik dapat menerima berbagai koneksi otomatis dari internet.
Sebagian koneksi merupakan aktivitas normal, sedangkan sebagian lainnya dapat berupa pemindaian keamanan, percobaan autentikasi, atau aktivitas berbahaya.
Ancaman yang perlu diperhatikan mencakup pencurian kredensial, eksploitasi kerentanan, ransomware, serangan DDoS, serta penyalahgunaan perangkat jaringan.
Karena itu, perlindungan infrastruktur tidak cukup hanya mengandalkan satu mekanisme keamanan.
Administrator perlu menerapkan pendekatan berlapis yang mencakup kontrol akses, pembaruan sistem, monitoring, segmentasi jaringan, dan rencana penanganan insiden.
1. Serangan Otomatis terhadap SSH Masih Menjadi Ancaman
Secure Shell atau SSH merupakan protokol yang banyak digunakan untuk mengakses server Linux dari jarak jauh.
Administrator VPS, pengelola web hosting, dan teknisi jaringan sering menggunakan SSH untuk melakukan konfigurasi sistem.
Secara umum, layanan SSH menggunakan port TCP 22, meskipun administrator dapat mengubahnya.
Bagaimana Serangan SSH Terjadi?
Penyerang dapat menggunakan alat otomatis untuk mencari layanan SSH yang dapat diakses melalui internet.
Setelah menemukan layanan, sistem penyerang dapat mencoba berbagai kombinasi nama pengguna dan kata sandi.
Aktivitas tersebut dikenal sebagai password guessing atau brute force.
Risiko meningkat apabila server menggunakan kata sandi yang lemah, kredensial yang bocor, atau perangkat lunak yang belum diperbarui.
Cara Mengamankan SSH Linux
Salah satu pendekatan yang direkomendasikan adalah menggunakan autentikasi berbasis SSH public key.
Administrator juga dapat membatasi login root langsung dan menonaktifkan autentikasi password setelah memastikan akses SSH key berfungsi dengan baik.
Contoh pengaturan pada konfigurasi OpenSSH Server:
PermitRootLogin no
PubkeyAuthentication yes
PasswordAuthentication no
Pengaturan tersebut biasanya ditempatkan pada konfigurasi sshd yang sesuai dengan sistem operasi.
Sebelum menerapkannya, administrator harus memastikan tersedia akun administratif dengan akses SSH key yang valid.
Kesalahan konfigurasi dapat menyebabkan administrator kehilangan akses ke server.
2. RDP Menjadi Salah Satu Layanan yang Perlu Dilindungi
Remote Desktop Protocol atau RDP merupakan teknologi yang digunakan untuk mengakses lingkungan desktop Windows dari jarak jauh.
RDP banyak digunakan dalam pengelolaan Windows Server, komputer kantor, dan lingkungan administrasi jarak jauh.
Secara default, RDP menggunakan port TCP 3389.
Membuka layanan RDP langsung ke internet tanpa kontrol akses yang memadai dapat meningkatkan risiko keamanan.
Risiko Keamanan RDP
Beberapa risiko yang berkaitan dengan akses RDP meliputi percobaan login otomatis, penyalahgunaan kredensial, serta eksploitasi kerentanan sistem.
Apabila akses administratif berhasil diambil alih, penyerang berpotensi memperoleh kontrol terhadap sistem.
Cara Melindungi RDP
Administrator disarankan menghindari publikasi RDP secara langsung apabila tidak diperlukan.
Akses dapat dibatasi melalui VPN, Remote Desktop Gateway, firewall, dan mekanisme autentikasi tambahan.
Network Level Authentication atau NLA juga perlu diaktifkan pada sistem yang mendukungnya.
Pembaruan keamanan Windows dan penggunaan kredensial yang kuat tetap menjadi bagian penting dari perlindungan RDP.
3. Zero Trust Security Menjadi Pendekatan Penting dalam Keamanan Jaringan
Salah satu konsep keamanan yang semakin banyak diterapkan dalam infrastruktur modern adalah Zero Trust.
Zero Trust merupakan pendekatan keamanan yang tidak memberikan kepercayaan otomatis kepada pengguna atau perangkat hanya karena berada di jaringan internal.
Setiap permintaan akses perlu dievaluasi berdasarkan identitas, hak akses, kondisi perangkat, dan kebijakan keamanan.
Prinsip Dasar Zero Trust
- Verifikasi identitas sebelum memberikan akses.
- Gunakan prinsip hak akses minimum.
- Batasi akses berdasarkan kebutuhan.
- Terapkan autentikasi multifaktor.
- Pantau aktivitas dan akses jaringan.
- Gunakan segmentasi untuk membatasi dampak insiden.
- Evaluasi keamanan perangkat yang mengakses layanan.
- Perbarui dan lindungi sistem secara berkala.
Penerapan Zero Trust tidak selalu berarti seluruh infrastruktur harus diganti.
Organisasi dapat memulai dengan mengidentifikasi layanan penting, membatasi akses, dan memperkuat autentikasi.
Namun, Zero Trust bukan produk tunggal yang otomatis aktif melalui satu perintah.
Implementasi menyeluruh membutuhkan kombinasi teknologi, kebijakan, dan pengelolaan identitas.
4. WireGuard VPN Membantu Membatasi Akses Administrasi Server
WireGuard merupakan teknologi VPN modern yang dirancang dengan pendekatan relatif sederhana dan menggunakan kriptografi modern.
WireGuard dapat digunakan untuk membangun jaringan privat antara perangkat administrator dan server.
Salah satu penerapannya adalah membatasi akses SSH atau RDP agar hanya tersedia melalui jaringan VPN.
Keuntungan Menggunakan VPN
Dengan VPN, layanan administrasi tidak harus dapat diakses secara langsung dari seluruh internet.
Administrator dapat menerapkan aturan firewall yang hanya mengizinkan koneksi administratif dari jaringan privat.
Pendekatan tersebut dapat mengurangi paparan layanan terhadap pemindaian internet secara umum.
Contoh Instalasi WireGuard di Ubuntu
Pada sistem Ubuntu yang didukung, paket WireGuard dapat dipasang melalui terminal.
sudo apt update
sudo apt install wireguard
Perintah tersebut hanya memasang perangkat lunak WireGuard.
Administrator masih perlu membuat konfigurasi VPN, mengatur kunci, dan menerapkan firewall yang sesuai.
Penggunaan WireGuard merupakan salah satu kontrol keamanan, tetapi tidak otomatis menjadikan seluruh sistem memenuhi prinsip Zero Trust.
5. Serangan DDoS Tetap Menjadi Ancaman untuk VPS dan Jaringan
Distributed Denial of Service atau DDoS merupakan serangan yang bertujuan mengganggu ketersediaan layanan dengan membanjiri target menggunakan lalu lintas atau permintaan.
Serangan DDoS dapat memengaruhi website, API, game server, maupun infrastruktur jaringan.
Dampaknya dapat berupa peningkatan latensi, kehilangan paket, gangguan koneksi, hingga layanan tidak dapat diakses.
Jenis Serangan DDoS
Serangan volumetrik berusaha memenuhi kapasitas bandwidth jaringan target.
Serangan terhadap protokol dapat memanfaatkan karakteristik pemrosesan koneksi pada perangkat jaringan.
Sementara itu, serangan application-layer menargetkan layanan pada tingkat aplikasi, seperti HTTP.
Setiap jenis serangan membutuhkan pendekatan mitigasi yang berbeda.
6. MikroTik Dapat Membantu Mengurangi Sebagian Dampak Serangan DDoS
MikroTik merupakan salah satu perangkat jaringan yang banyak digunakan oleh administrator, penyedia internet, dan pengelola jaringan lokal.
RouterOS menyediakan berbagai fitur pengelolaan jaringan, termasuk firewall, connection tracking, address list, dan pengaturan lalu lintas.
Fitur tersebut dapat digunakan untuk membangun sebagian mekanisme perlindungan terhadap lalu lintas berbahaya.
Firewall Filtering
Firewall dapat digunakan untuk membatasi koneksi yang tidak diperlukan atau tidak sesuai dengan kebijakan jaringan.
Address List
Address list memungkinkan administrator mengelompokkan alamat IP berdasarkan aturan tertentu.
Daftar tersebut dapat digunakan dalam kebijakan firewall.
Connection Tracking
Connection tracking membantu RouterOS mengenali status koneksi jaringan.
Namun, fitur ini juga menggunakan sumber daya perangkat.
Pada kondisi lalu lintas ekstrem, administrator perlu memperhatikan kapasitas router.
Rate Limiting
Pembatasan laju lalu lintas tertentu dapat membantu mengurangi sebagian bentuk penyalahgunaan.
Meski demikian, aturan yang terlalu agresif dapat mengganggu pengguna normal.
7. Apakah MikroTik Bisa Mengatasi DDoS Tanpa Cloud Protection?
MikroTik dapat membantu menangani sebagian serangan melalui filtering dan pengelolaan lalu lintas lokal.
Namun, kemampuan tersebut memiliki batasan penting.
Jika serangan DDoS telah memenuhi seluruh kapasitas koneksi internet, router lokal tidak dapat mengembalikan bandwidth yang sudah jenuh.
Sebagai contoh, apabila koneksi upstream hanya memiliki kapasitas tertentu, lalu lintas serangan yang melebihi kapasitas tersebut dapat menyebabkan kemacetan sebelum paket mencapai router.
Dalam kondisi seperti ini, pemblokiran paket di MikroTik tidak cukup untuk memulihkan konektivitas.
Mitigasi perlu dilakukan lebih awal, misalnya melalui penyedia upstream, layanan scrubbing, atau mekanisme filtering di jaringan ISP.
Karena itu, proteksi anti-DDoS berbasis router lokal lebih tepat dianggap sebagai salah satu lapisan pertahanan, bukan pengganti seluruh layanan mitigasi DDoS.
8. Keamanan RT/RW Net Semakin Penting pada 2026
Jaringan RT/RW Net merupakan salah satu bentuk penyediaan akses internet pada lingkungan komunitas tertentu.
Pengelola jaringan biasanya menggunakan berbagai perangkat, seperti router, access point, switch, dan sistem manajemen pelanggan.
Seiring meningkatnya jumlah perangkat yang terhubung, keamanan jaringan menjadi aspek yang perlu diperhatikan.
Perlindungan Router Utama
Router utama merupakan komponen penting dalam distribusi koneksi.
Akses administrasi perlu dibatasi hanya kepada pihak yang berwenang.
Segmentasi Jaringan Pelanggan
Segmentasi membantu memisahkan kelompok perangkat atau pelanggan berdasarkan kebutuhan.
Pendekatan ini dapat mengurangi risiko akses antarsegmen yang tidak diperlukan.
Monitoring Bandwidth
Monitoring penggunaan bandwidth membantu administrator mengidentifikasi perubahan lalu lintas yang tidak biasa.
Namun, peningkatan bandwidth tidak selalu menandakan serangan DDoS.
Analisis tambahan tetap diperlukan untuk menentukan penyebab sebenarnya.
Update RouterOS
Pembaruan RouterOS penting untuk memperoleh perbaikan bug dan keamanan.
Sebelum melakukan pembaruan, administrator disarankan membuat backup konfigurasi.
9. Proteksi DDoS Murah Tidak Selalu Berarti Perlindungan Menyeluruh
Biaya perlindungan jaringan merupakan salah satu pertimbangan penting bagi penyedia layanan berskala kecil.
Penggunaan fitur firewall bawaan router dapat menjadi langkah awal yang ekonomis.
Namun, tingkat perlindungan harus disesuaikan dengan karakteristik ancaman.
Serangan sederhana yang menargetkan koneksi tertentu mungkin dapat dikurangi melalui aturan firewall.
Sebaliknya, serangan volumetrik berkapasitas besar biasanya membutuhkan dukungan infrastruktur jaringan upstream.
Penyedia layanan sebaiknya memahami kapasitas bandwidth, kemampuan router, dan kebijakan mitigasi dari ISP.
Informasi tersebut membantu menentukan apakah perlindungan lokal sudah cukup atau diperlukan layanan tambahan.
10. Firewall Linux dan Fail2ban Membantu Melindungi VPS
Selain router jaringan, administrator VPS juga dapat menggunakan mekanisme keamanan pada sistem operasi.
Linux menyediakan berbagai teknologi firewall, termasuk nftables dan antarmuka pengelolaan firewall seperti UFW.
UFW Firewall
UFW merupakan alat pengelolaan firewall yang banyak digunakan pada Ubuntu.
Administrator dapat menggunakan UFW untuk menentukan koneksi yang diizinkan atau diblokir.
Konfigurasi firewall harus direncanakan dengan hati-hati agar tidak memutus akses administratif.
Fail2ban
Fail2ban merupakan perangkat lunak yang dapat memantau log layanan dan menerapkan tindakan pemblokiran berdasarkan aturan.
Salah satu penggunaannya adalah membantu mengurangi percobaan login berulang pada SSH.
Pada Ubuntu, paket Fail2ban dapat dipasang menggunakan:
sudo apt update
sudo apt install fail2ban
Setelah instalasi, administrator perlu memeriksa konfigurasi, status layanan, dan aturan yang digunakan.
Fail2ban bukan pengganti autentikasi yang kuat maupun pembaruan keamanan sistem.
11. Monitoring Jaringan Membantu Mendeteksi Gangguan Lebih Cepat
Monitoring merupakan bagian penting dalam strategi keamanan jaringan.
Dengan monitoring, administrator dapat mengamati performa dan ketersediaan berbagai layanan.
Grafana dan Prometheus
Prometheus dapat digunakan untuk mengumpulkan metrik dari sistem yang didukung.
Grafana menyediakan dashboard untuk memvisualisasikan berbagai metrik.
Zabbix
Zabbix merupakan platform monitoring yang dapat digunakan untuk memantau server dan perangkat jaringan.
Zabbix mendukung berbagai metode pengumpulan informasi dan sistem notifikasi.
Netdata
Netdata menyediakan informasi performa sistem yang dapat membantu proses troubleshooting.
Informasi seperti penggunaan CPU, memori, disk, dan jaringan dapat membantu menemukan indikasi masalah operasional.
12. Zero Trust dan AI Berpotensi Mengubah Keamanan Infrastruktur
Perkembangan teknologi keamanan jaringan juga semakin berkaitan dengan penggunaan kecerdasan buatan.
AI dapat membantu menganalisis pola lalu lintas, mengelompokkan log, dan mengidentifikasi anomali tertentu.
Dalam lingkungan berskala besar, analisis otomatis berpotensi membantu tim keamanan memprioritaskan kejadian yang membutuhkan perhatian.
Namun, sistem AI juga dapat menghasilkan kesalahan deteksi.
Pemblokiran otomatis yang tidak tepat dapat mengganggu pengguna normal.
Karena itu, penerapan AI dalam keamanan perlu dilengkapi aturan, pengujian, dan mekanisme pengawasan.
13. Tantangan Keamanan Siber bagi Bisnis Hosting dan ISP Lokal
Penyedia layanan hosting dan ISP lokal menghadapi berbagai tantangan dalam melindungi infrastruktur.
Tantangan tersebut tidak hanya berkaitan dengan ancaman eksternal, tetapi juga pengelolaan sistem secara internal.
Keterbatasan Anggaran
Sebagian penyedia layanan kecil memiliki anggaran terbatas untuk perangkat keamanan.
Karena itu, pemilihan solusi perlu memperhatikan efektivitas dan biaya operasional.
Keterbatasan Tenaga Teknis
Pengelolaan keamanan membutuhkan pengetahuan mengenai jaringan, sistem operasi, dan analisis insiden.
Dokumentasi yang baik dan otomatisasi dapat membantu mengurangi beban pekerjaan rutin.
Perubahan Pola Serangan
Teknik serangan dapat berubah seiring perkembangan perangkat lunak dan infrastruktur.
Administrator perlu mengikuti informasi kerentanan dan memperbarui sistem secara berkala.
14. Masa Depan Cyber Security Setelah 2026
Keamanan siber diperkirakan akan semakin terintegrasi dengan pengelolaan infrastruktur digital.
Pendekatan berbasis identitas, segmentasi jaringan, dan autentikasi kuat akan tetap menjadi komponen penting dalam strategi perlindungan.
Teknologi VPN, firewall, monitoring, dan otomatisasi juga akan terus digunakan untuk membantu mengurangi risiko.
Pada industri penyedia layanan internet, koordinasi dengan jaringan upstream tetap penting dalam menghadapi serangan DDoS berkapasitas besar.
Sementara itu, organisasi yang mengadopsi Zero Trust perlu memastikan bahwa kebijakan keamanan diterapkan secara konsisten.
Tidak ada satu teknologi yang dapat memberikan perlindungan sempurna terhadap seluruh ancaman siber.
Kesimpulan: Keamanan Jaringan 2026 Membutuhkan Perlindungan Berlapis
Perkembangan cyber security pada tahun 2026 menunjukkan pentingnya perlindungan server dan jaringan yang lebih terstruktur.
Layanan SSH dan RDP perlu dilindungi dari akses tidak sah melalui autentikasi kuat, pembatasan jaringan, dan pembaruan keamanan.
Pendekatan Zero Trust dapat membantu organisasi mengurangi kepercayaan otomatis terhadap pengguna maupun perangkat.
Sementara itu, perangkat seperti MikroTik dapat membantu menerapkan aturan firewall dan mengurangi sebagian bentuk lalu lintas berbahaya.
Namun, serangan DDoS yang memenuhi kapasitas koneksi upstream biasanya membutuhkan mitigasi di luar router lokal.
Bagi penyedia VPS, game hosting, ISP lokal, dan pengelola RT/RW Net, kombinasi firewall, VPN, monitoring, pembaruan sistem, dan prosedur penanganan insiden menjadi langkah penting.
Dengan strategi keamanan berlapis, administrator dapat mengurangi risiko gangguan layanan serta meningkatkan ketahanan infrastruktur terhadap berbagai ancaman digital.
Sumber Informasi dan Referensi
Informasi lebih lanjut mengenai keamanan jaringan, Zero Trust, MikroTik, dan perlindungan server dapat diperoleh melalui dokumentasi resmi berikut.
- CISA - Informasi dan panduan keamanan siber.
- NIST - Standar dan panduan keamanan informasi.
- MikroTik RouterOS Documentation - Dokumentasi firewall dan jaringan MikroTik.
- WireGuard - Dokumentasi teknologi VPN.
- OpenSSH - Informasi keamanan dan akses SSH.
- Fail2ban - Perlindungan layanan dari percobaan login berulang.
- Zabbix - Monitoring server dan jaringan.